
SSHTERMINAL
Linuxを、ブラウザから操作
登録したサーバーをターミナルタブで開き、日常のコマンド操作や再接続を一つの画面で行えます
PRODUCT / CAPABILITIES
SSH、ファイル、リモートデスクトップ、Docker環境を、目的ごとのタブでわかりやすく管理します
ONE HOST, CLEAR WORKSPACES
管理対象サーバー(ホスト)を一度登録すれば、利用を許可されたターミナル、SFTP、RDP、VNCを別々のタブで開けます。画面全体のモードを切り替える必要がなく、複数の作業を見分けやすくなります
登録したサーバーをターミナルタブで開き、日常のコマンド操作や再接続を一つの画面で行えます
サーバー上のフォルダーを参照し、ファイルの送受信と、サイズを制限したUTF-8テキスト編集を行えます
Windows・LinuxのRDP接続と、VNCサーバーを設定したLinuxの画面を、ワークスペースまたは専用ブラウザタブで操作できます
登録済みLinuxホストのDocker環境を専用タブで確認・操作し、必要なときはホストまたは実行中コンテナのターミナルを開けます
00
SHARED WORKSPACE
左側のサーバー一覧から接続を選び、中央のワークスペースで作業します。必要なサーバー情報は右側の詳細パネルで確認できます。接続方法ごとに状態を分けているため、別のタブへ移っても作業内容が混ざりません
ターミナル、SFTP、RDP、VNCを明確に分け、同じサーバーでも必要な接続だけを開きます
転送や編集中の状態はタブごとに管理し、別のワークスペースへ意図せず引き継ぎません
再読み込みでは表示に必要なメタデータだけを復元し、認証情報やファイル内容は保存しません
01
SSH TERMINAL
ターミナルは、ログイン済みのブラウザからConsole Hubサーバーへ接続し、そこからSSHセッションを開始します。ブラウザがSSHへ直接接続したり、再利用できる秘密鍵を受け取ったりすることはありません
02
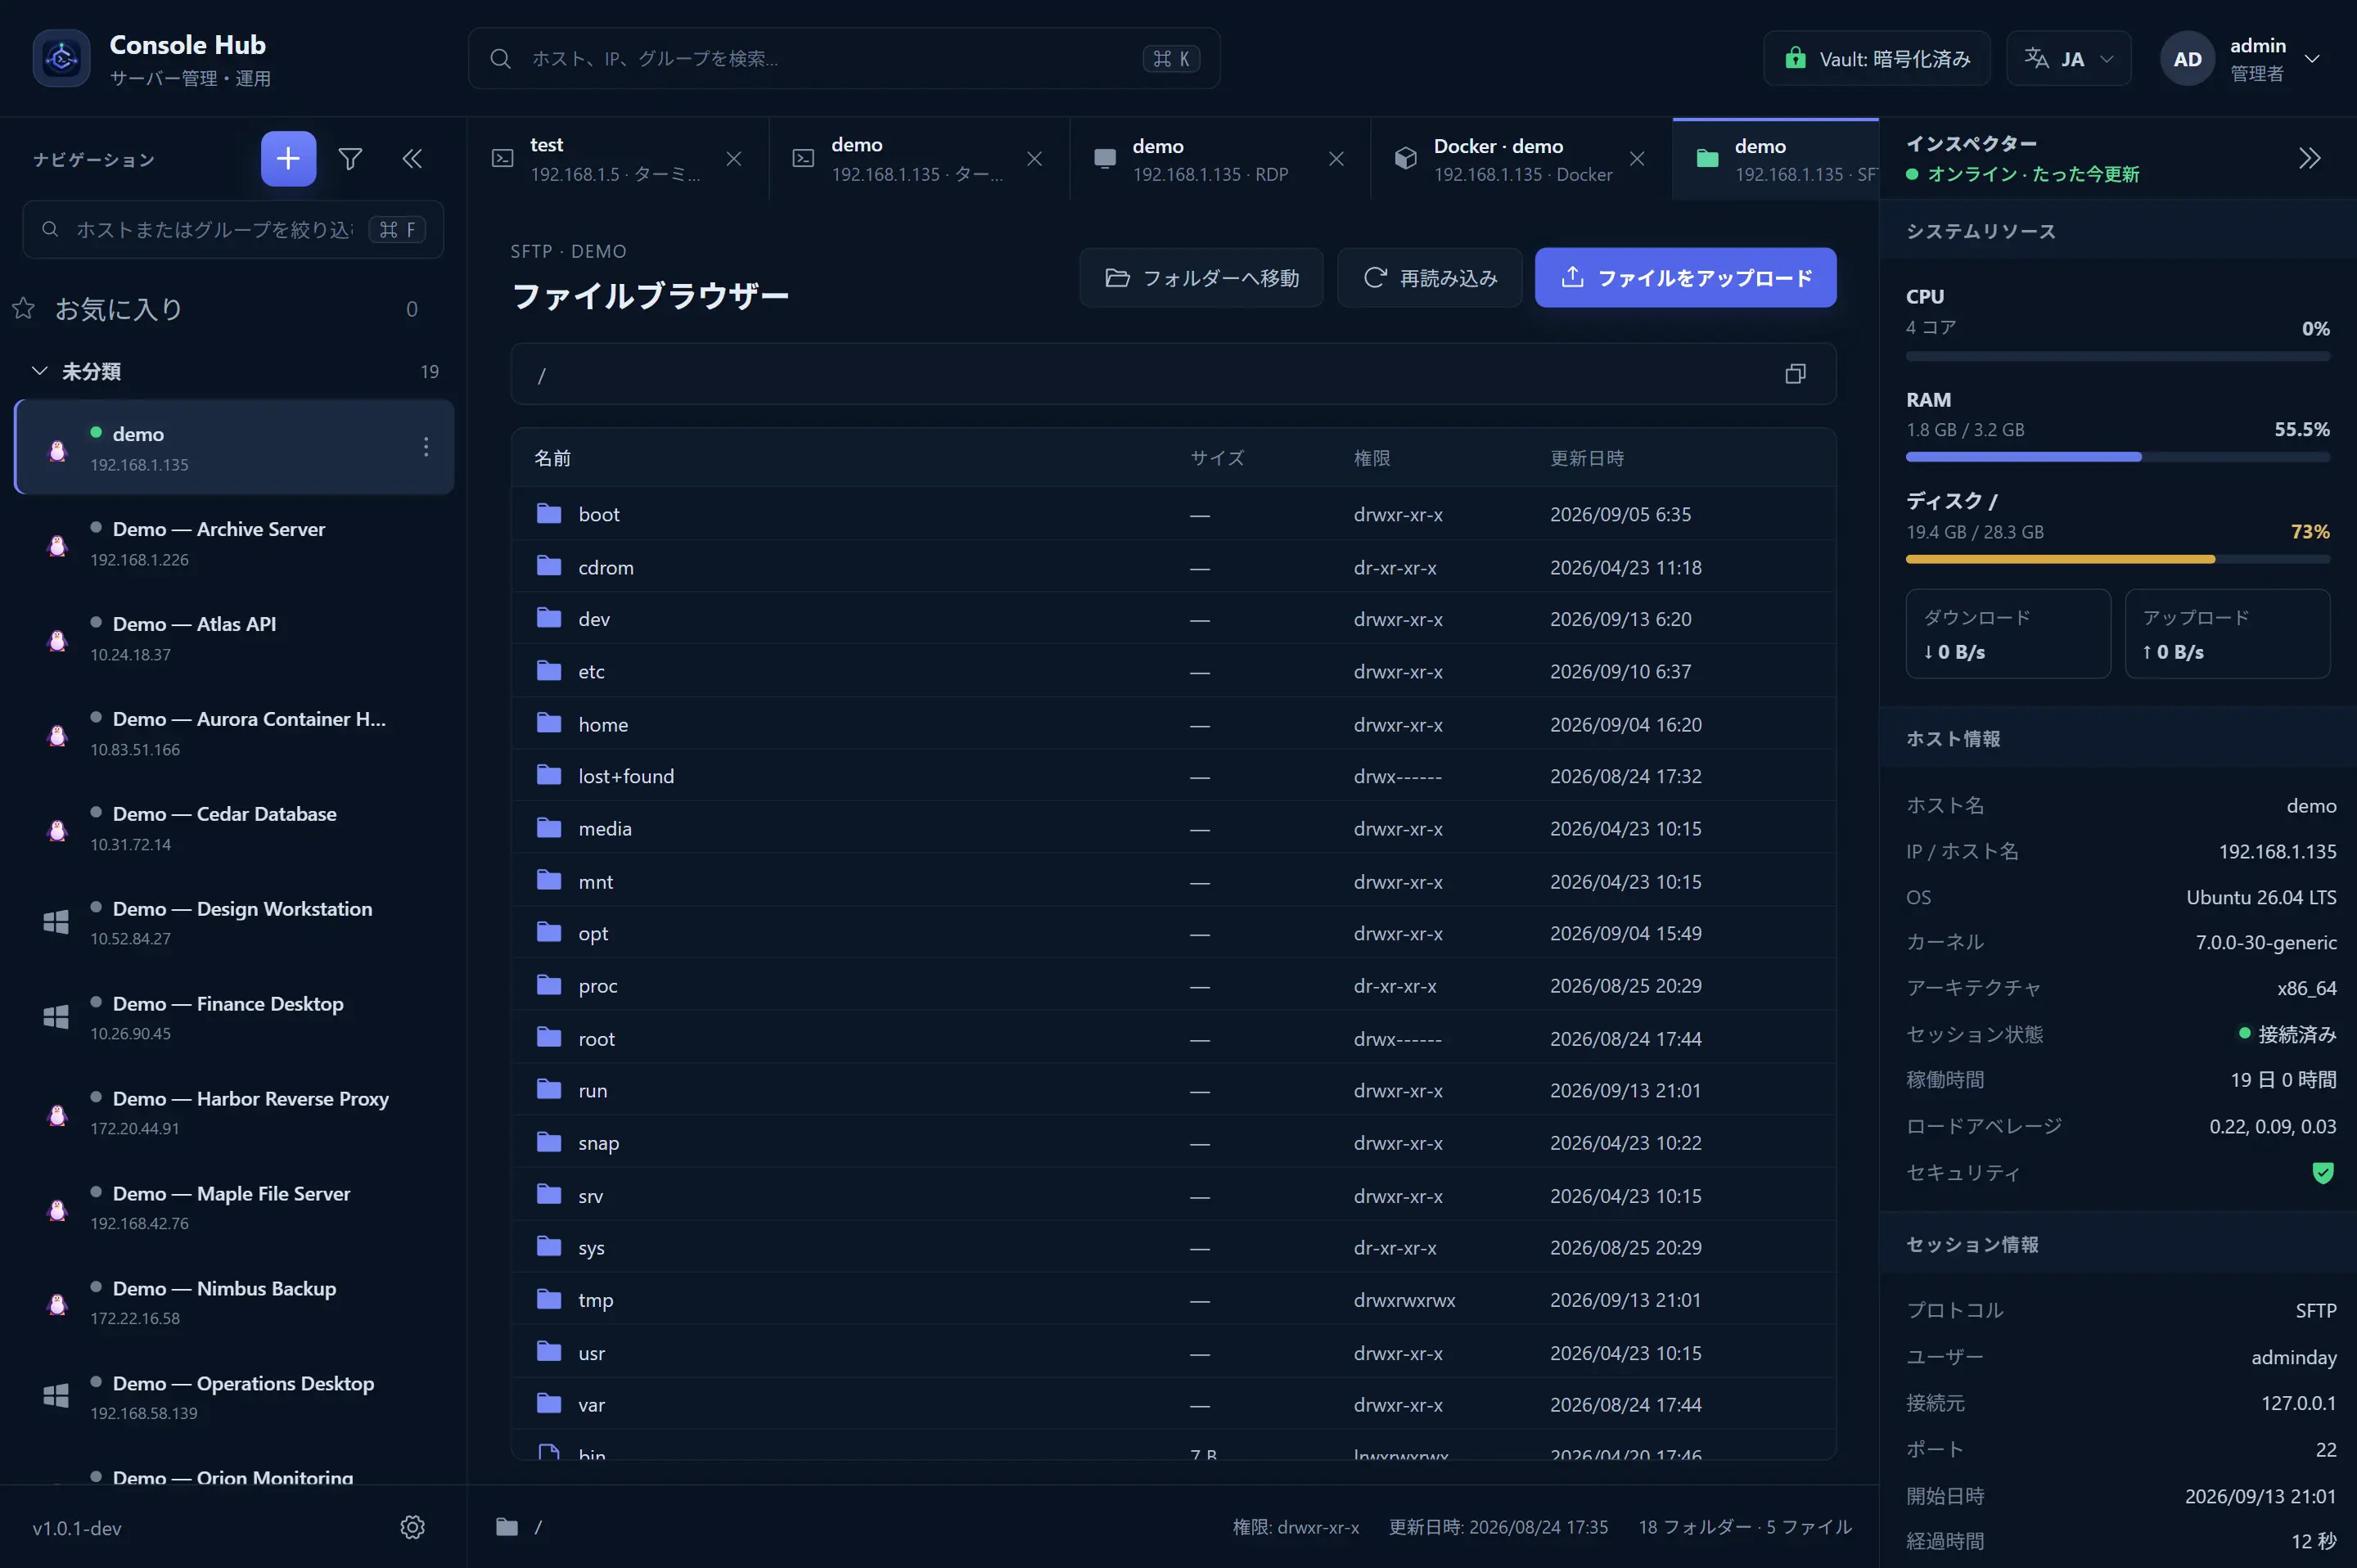
SFTP FILES
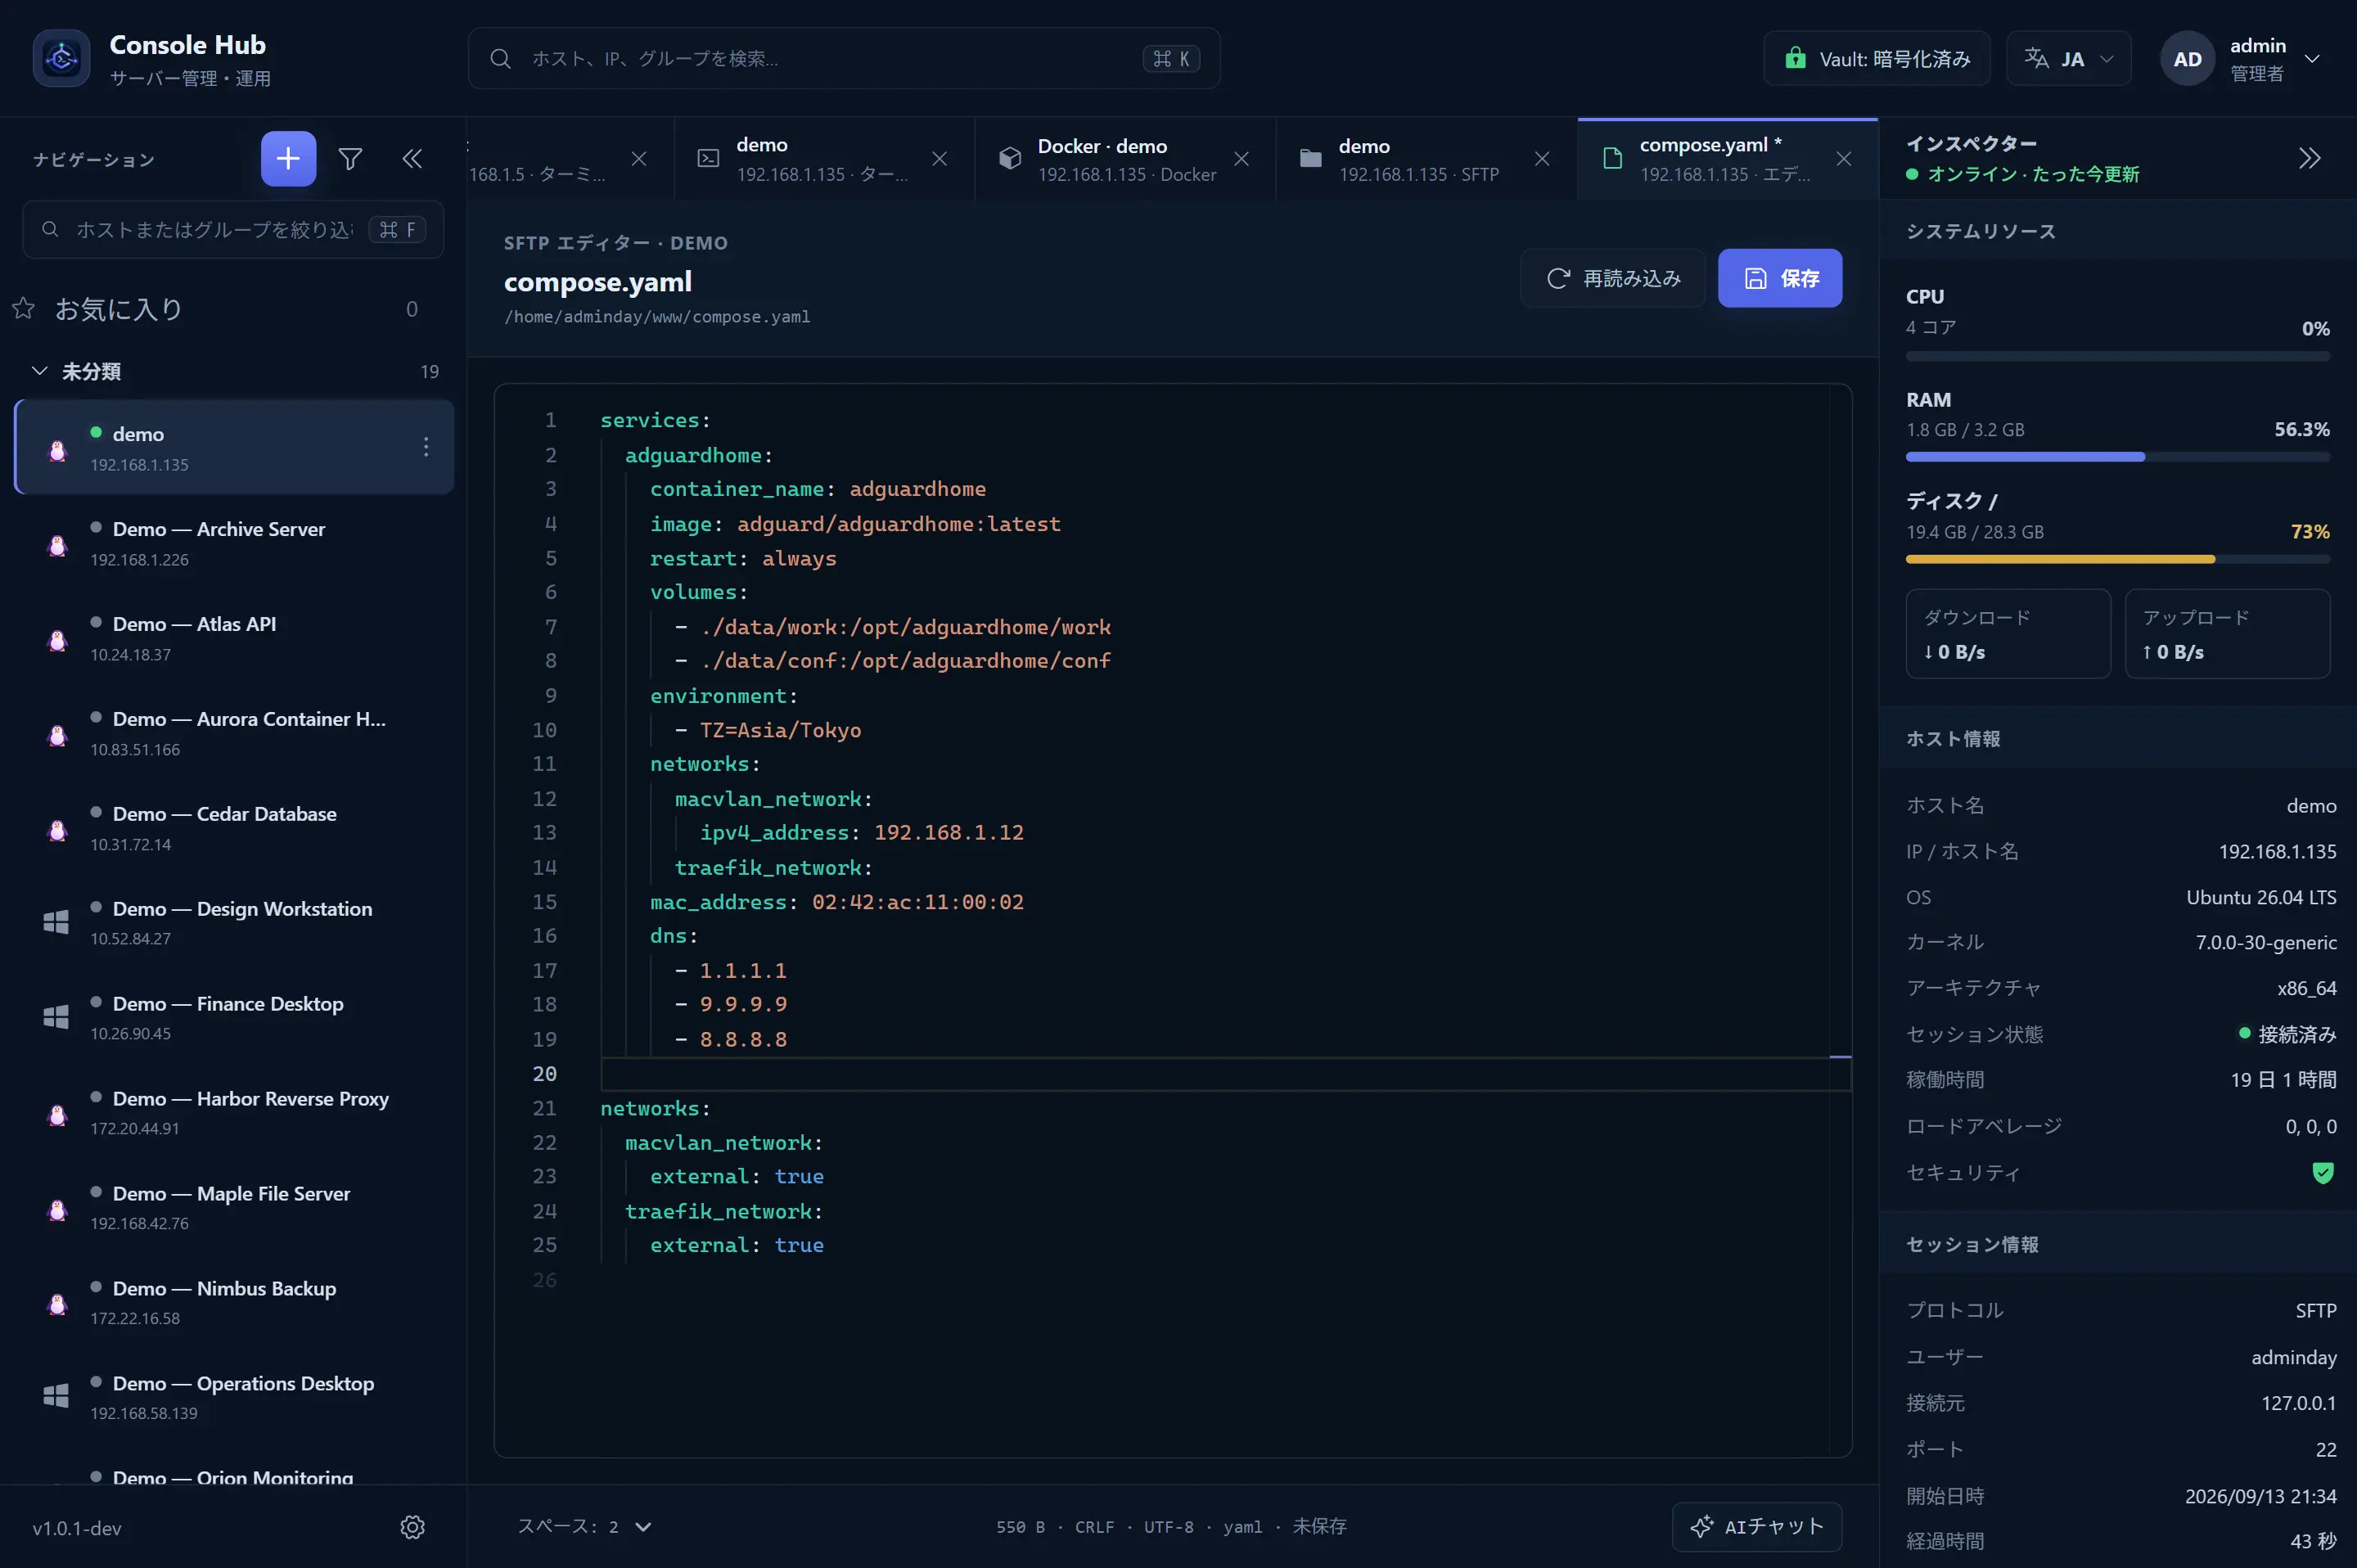
ディレクトリの閲覧、アップロード、ダウンロード、名前変更、作成、削除を、付与された読取り・書込み権限の範囲で操作します。ファイル転送はストリームで中継し、サーバーへファイル全体を保持しません
現在のパスと選択対象を確認しながら操作し、危険な削除は確認を挟みます
保存前に内容を確認し、編集中にサーバー側のファイルが変更された場合は競合としてお知らせします
03
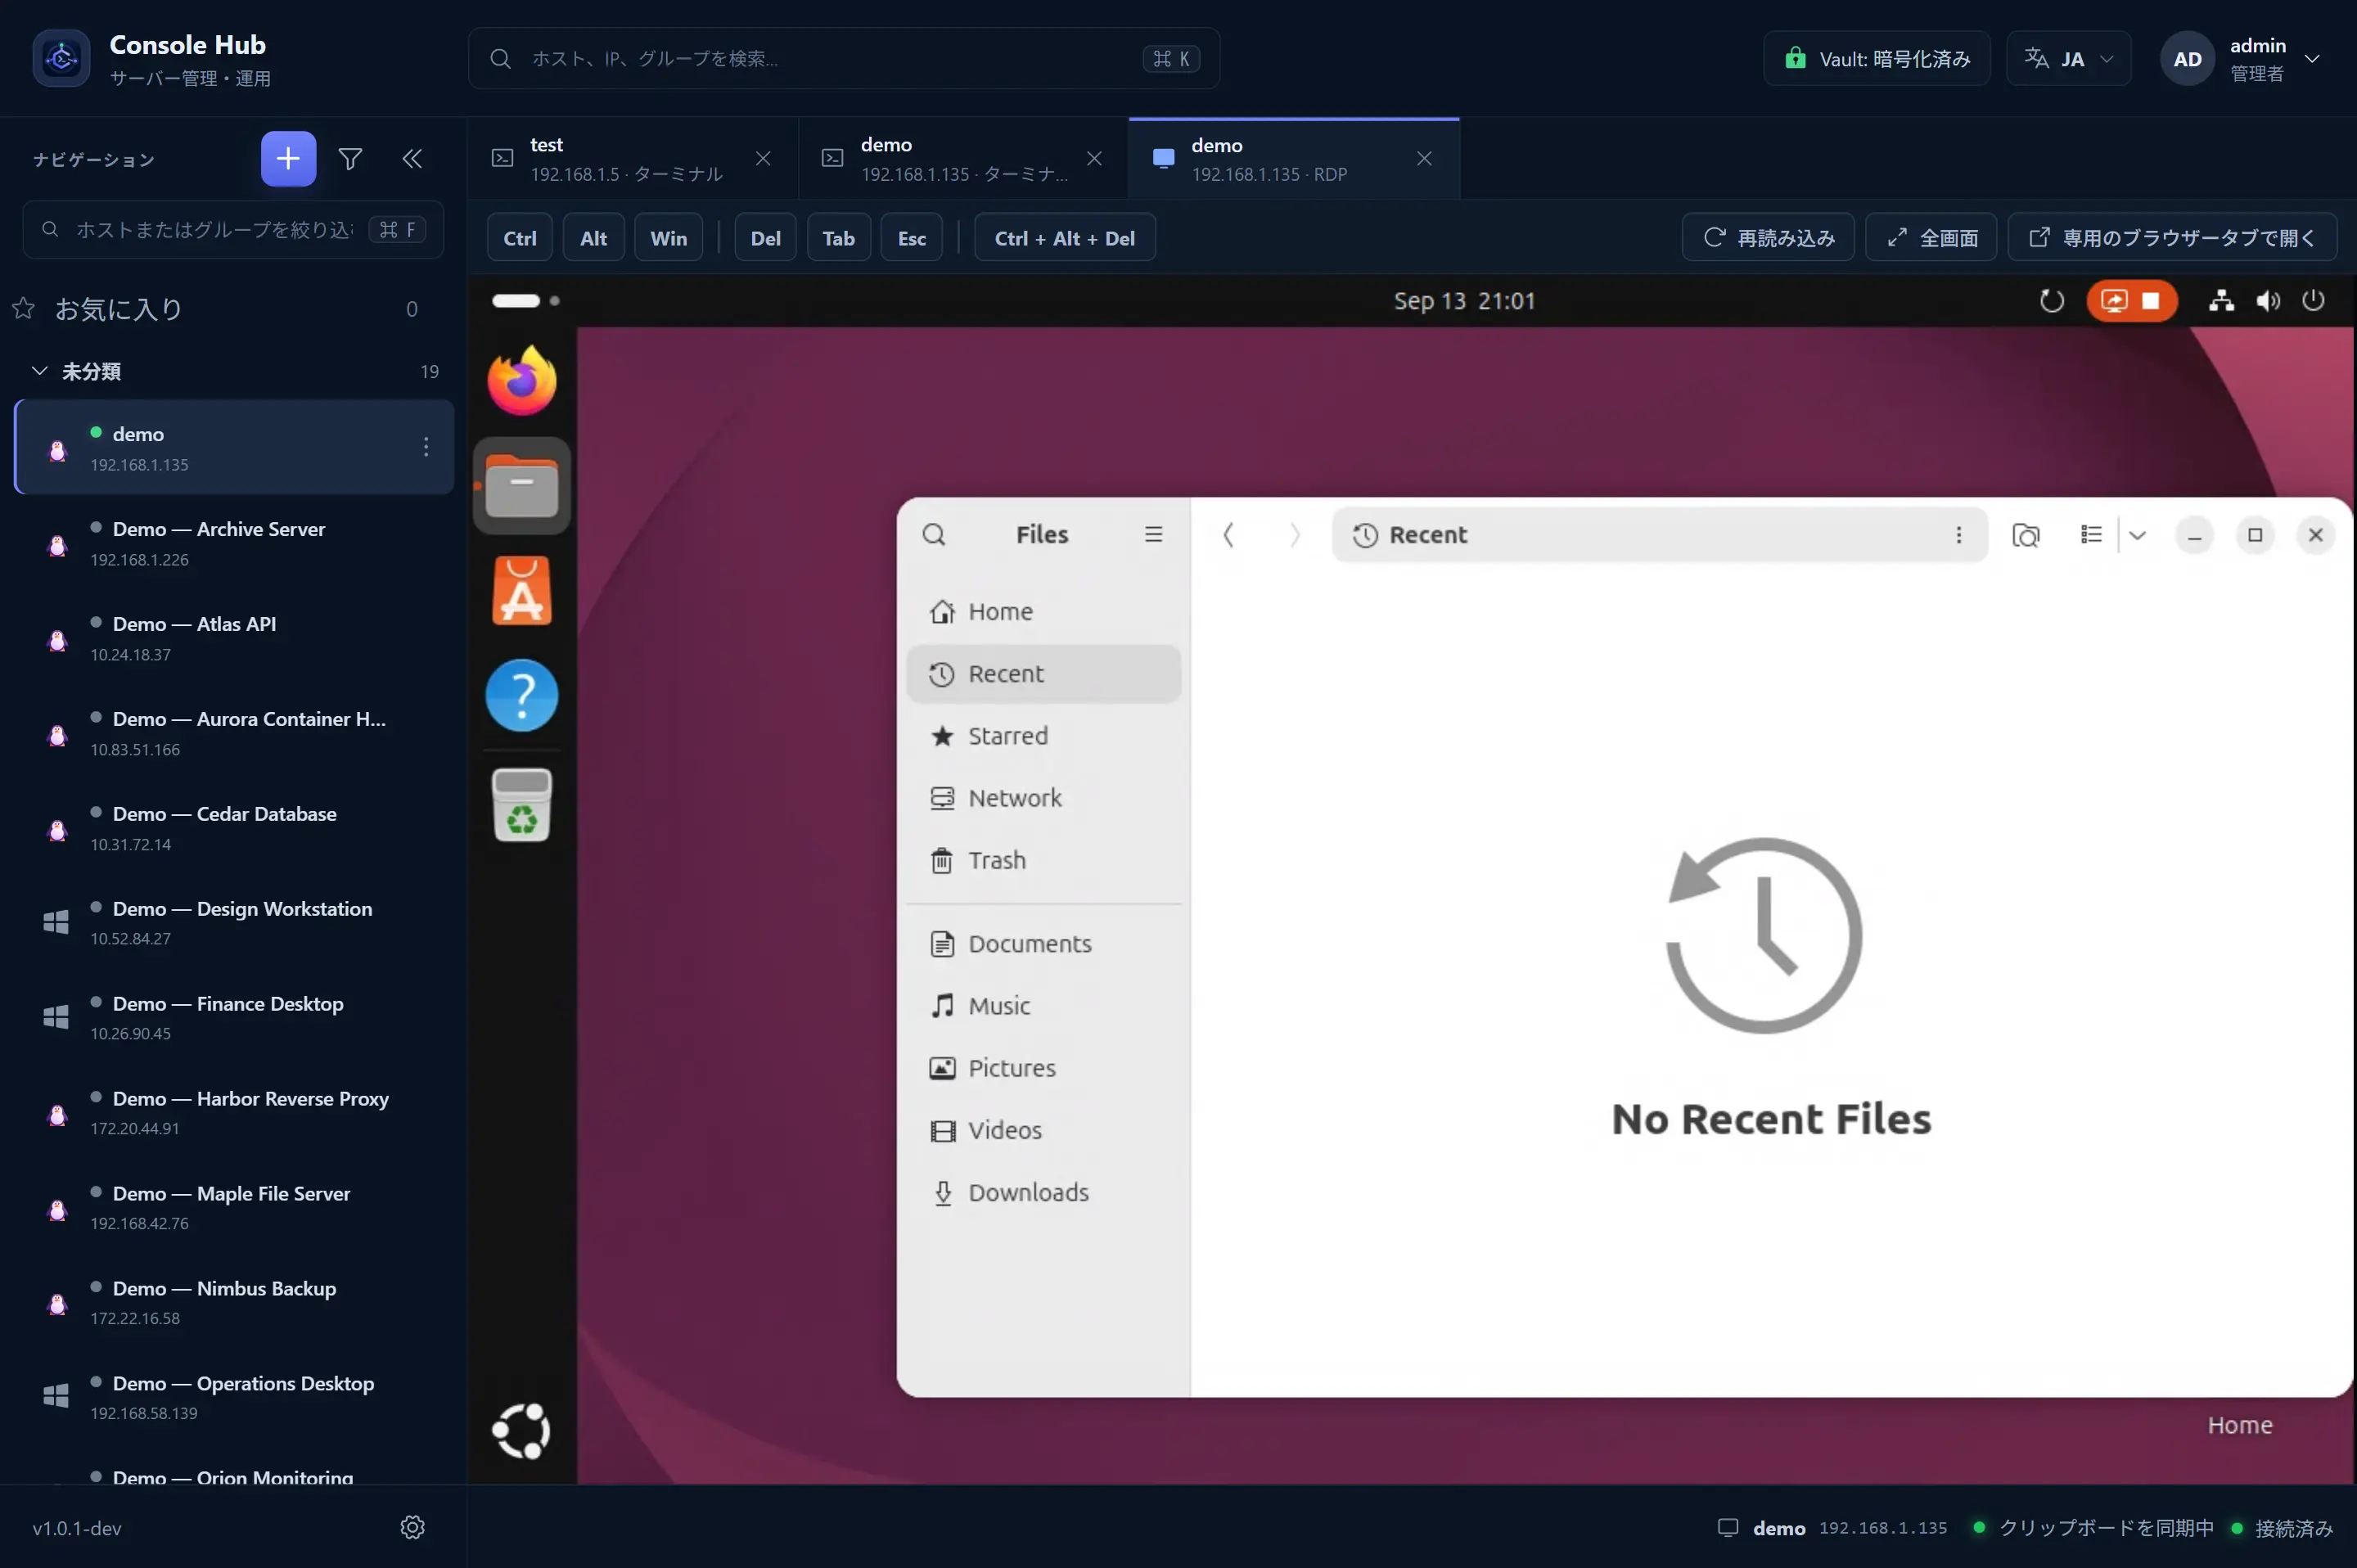
REMOTE DESKTOP / RDP
RDPが設定済みのWindowsまたはLinuxサーバーへ、Console Hub内の画面接続機能を通して接続します。ワークスペース内に開くほか、画面作業に集中できる専用ブラウザタブでも起動できます
04
REMOTE SCREEN / VNC
VNCはLinuxサーバー向けです。管理対象側にVNCサーバーが設定済みの場合に、Console Hub内の画面接続機能を介して接続します。SSHを同時に有効にする必要はありません
05
DOCKER MANAGER
Docker ManagerはConsole Hub内のワークスペースタブです。登録済みLinuxホストのSSH接続を使い、現在のSSHアカウントがアクセスできるDocker Engineへ接続します。sudo、対象ホストへの専用エージェント、Docker TCPポートの公開は行いません
FEATURE & ACTION MATRIX
各プロトコルおよびDocker Managerで提供する対応操作、必要条件、制限事項をまとめた確認済み仕様一覧です
| 機能 | 対応する操作 | 必要条件・権限 | 制限事項 |
|---|---|---|---|
| SSH ターミナル | インタラクティブコマンド実行、Snippets呼び出し、Chat with AI(モデル選択・会話)、SFTP転送パネル連携、手動再接続 | 登録済みホスト情報、SSH認証情報(パスワード / 秘密鍵)、SSH接続権限 | ブラウザ直接接続不可(Console Hub中継)、コマンド自動再実行なし、セッション入出力のログ保存なし |
| SFTP ファイル | ディレクトリ閲覧、ファイル送受信、名称変更・新規作成・削除、制限付きUTF-8テキスト編集(競合検出保護) | SFTPアクセス権、読取り・書込み権限 | ファイルサイズ上限あり、自動転送再開機能なし、永続的な転送履歴保持なし |
| RDP リモートデスクトップ | 画面操作(キーボード/ポインター)、フルスクリーン・拡大縮小、プレーンテキストクリップボード (最大 256 KiB) | RDP設定済みWindows / Linuxホスト、RDP認証情報 | ファイル・画像クリップボード非対応、音声 / マイク / 印刷 / ドライブ共有 / セッション録画非対応 |
| VNC リモート画面 | 画面操作、ワークスペース内 / 専用タブ表示、フルスクリーン・拡大縮小・補助キー送信 | VNCサーバー設定済みLinuxホスト、VNC認証情報 | クリップボード非対応、音声 / ファイル転送 / セッション録画 / リピーター非対応 |
| Docker リソース管理 | Overview・Compose・コンテナ・イメージ・ネットワーク・ボリューム・レジストリの閲覧 / 操作、Compose検証・デプロイ | LinuxホストのSSH接続、当該ホストのDocker Engineアクセス権、Docker閲覧 / 管理権限 | 専用エージェント導入不要、Docker TCPポート公開不要、常時バックグラウンド監視なし |
| Docker ターミナル | ProjectからのホストSSH Terminal起動、Containerからの実行中コンテナ (sh/bash) exec ターミナル起動 | ホスト閲覧・SSH接続権限、実行中コンテナ内のsh/bash存在 | Projectターミナル(ホストSSH)とContainerターミナル(container exec)は明確に分離、コンテナ特権追加なし |
PRODUCT BOUNDARY
Console Hub専用のエージェントを管理対象サーバーへ導入する必要はありません。接続サービスの自動検出や設定変更は行わず、利用する接続方法だけを明示的に登録します
START WITH YOUR HOSTS
配備から最初の接続までの流れは、導入ページで確認できます